A Arquitetura de Segurança da Urna Eletrônica: Uma Análise Técnica do Sistema do TSE
Uma análise sob a ótica da Engenharia de Software e Segurança da Informação: air-gapping, cadeia de confiança, assinaturas digitais e auditoria do TSE.
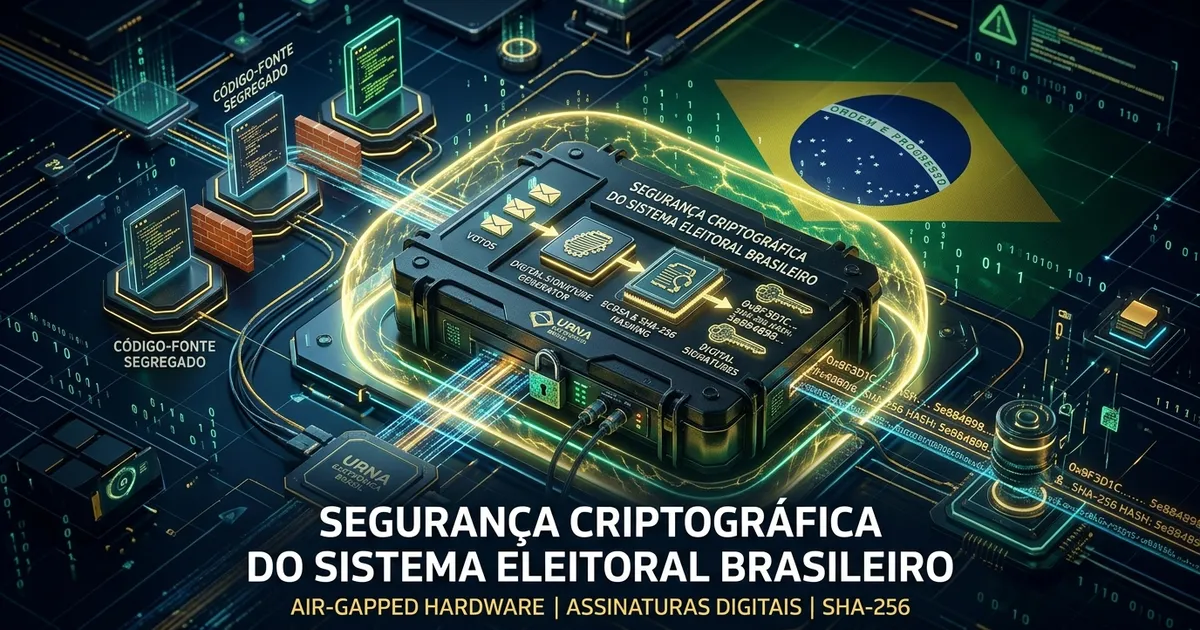
⚡ Pilares Técnicos de Segurança do TSE
- ▶Isolamento Físico Total (Air-Gapping): O hardware da urna não possui placas de rede, Wi-Fi ou Bluetooth, impossibilitando ataques remotos via internet.
- ▶Cadeia de Confiança Criptográfica: Software e hardware realizam checagem mútua com chaves assimétricas; qualquer código não assinado impede a inicialização.
- ▶Imutabilidade do Registro Digital do Voto (RDV): Os votos são embaralhados e gravados com hashes criptográficos para assegurar sigilo e integridade.
- ▶Auditorias Físicas e Lógicas: Procedimentos como a Votação Paralela e a impressão pública do Boletim de Urna (BU) permitem validação independente.
A cada ciclo eleitoral, o debate sobre a segurança das urnas eletrônicas domina as discussões públicas e as redes sociais. No entanto, deixando os ruídos políticos de lado e analisando o equipamento sob a ótica da Engenharia de Software e da Segurança da Informação, a urna eletrônica brasileira é um estudo de caso fascinante sobre arquitetura de sistemas restritos (constrained systems).
O equipamento, que já conta com quase três décadas de evolução contínua, utiliza o que há de mais moderno em criptografia assimétrica, controles de integridade e proteções de hardware para garantir a lisura e a autenticidade dos dados. Vamos entender como a Justiça Eleitoral estrutura as defesas físicas e lógicas dessa máquina.
1. Isolamento Físico de Rede (Air-Gapping)
O maior vetor de vulnerabilidade de qualquer sistema moderno é a sua conexão com redes externas. A defesa primária e mais evidente da urna eletrônica é o conceito de Air-Gapping (isolamento total de rede).
- Ausência de Hardware de Conexão: A máquina não possui placas Wi-Fi, antenas Bluetooth, modems celulares ou portas de rede Ethernet. Não existe fisicamente nenhum meio de antena ou cabo que permita a um agente remoto enviar comandos à urna durante a votação.
- Kernel Linux Customizado: O sistema operacional que roda no dispositivo é uma distribuição Linux especializada desenvolvida pela equipe de tecnologia do TSE, compilada do zero sem drivers de rede e sem qualquer utilitário que permita conexões de soquete ou interfaces remotas.
┌────────────────────────────────────────────────────────┐
│                   URNA ELETRÔNICA (AIR-GAPPED)         │
│                                                        │
│  ┌──────────────┐   ┌──────────────┐   ┌────────────┐  │
│  │ Teclado Num. │   │ Tela LCD     │   │ Memória    │  │
│  │ (Hardware)   │   │ (Interface)  │   │ Flash Seg. │  │
│  └──────┬───────┘   └──────▲───────┘   └─────▲──────┘  │
│         │                  │                 │         │
│         ▼                  │                 ▼         │
│  ┌──────────────────────────────────────────────────┐  │
│  │           Linux Especializado TSE                │  │
│  │   (Cadeia de Confiança & Criptografia SHA-256)   │  │
│  └──────────────────────────────────────────────────┘  │
│             ✖ SEM WI-FI  ✖ SEM BLUETOOTH  ✖ SEM REDE   │
└────────────────────────────────────────────────────────┘
2. Cadeia de Confiança: Hardware e Software
Para impedir que códigos maliciosos sejam executados fisicamente na máquina através de mídias de inicialização, o TSE utiliza uma rígida Cadeia de Confiança baseada em criptografia:
- Assinatura e Resumo Digital (Hash): Todo o conjunto de binários, bibliotecas e dados de candidatos é assinado digitalmente durante a cerimônia pública de lacração dos sistemas.
- Bloqueio Mútuo de Inicialização: A inicialização do hardware só ocorre se o chip de segurança criptográfico validar as assinaturas digitais do bootloader e do kernel. Se um software não autorizado for inserido, o equipamento se recusa a ligar. Da mesma forma, se o software oficial for copiado para um computador convencional não certificado, ele se autodestrói ou bloqueia a execução.
- Imutabilidade dos Dados: Arquivos críticos, como o Registro Digital do Voto (RDV) e os arquivos de log, são gravados em memória flash protegida com chaves criptográficas que impedem alterações ou substituições arbitrárias.
3. Controle de Versão e Segregação de Código
Ameaças internas (insiders) são preocupações críticas em qualquer corporação de tecnologia. O TSE mitiga esse risco aplicando rigorosos controles de versão de código-fonte e auditoria granular de commits.
Além disso, o conhecimento arquitetural é segregado: a equipe de engenharia que programa a interface visual de votação não é a mesma responsável pelos algoritmos de criptografia do RDV, que por sua vez é distinta da equipe de transmissão e totalização. Esse isolamento operacional torna impraticável que um único colaborador tenha amplitude técnica suficiente para adulterar o fluxo eleitoral.
4. Mecanismos de Auditoria Física e Lógica
A integridade do código não depende de um ato de fé. Ela é posta à prova por especialistas externos antes e durante a eleição:
- Inspeção Pública do Código-Fonte: Partidos políticos, universidades federais, Polícia Federal, OAB e Forças Armadas têm acesso ao código-fonte da urna meses antes do pleito para testes de penetração e análise estática.
- Votação Paralela (Teste de Integridade): No dia da eleição, urnas reais prontas para votação são sorteadas nos estados e conduzidas a tribunais sob auditoria filmada. Cédulas em papel preenchidas por representantes dos partidos são digitadas nas máquinas sorteadas para certificar que o resultado digital gerado no final do dia bate 100% com a contagem manual física.
- Boletim de Urna (BU): Imediatamente ao término da votação, a urna imprime o Boletim de Urna em papel físico, que é afixado na porta da seção eleitoral. Qualquer cidadão ou fiscal pode fotografar o documento e comparar os totais com os dados consolidados no portal do TSE.
Aplicando Segurança em Nível Governamental nos Seus Projetos
A arquitetura da urna eletrônica nos ensina uma lição valiosa sobre infraestrutura: o elo mais fraco de um sistema quase sempre dita a sua segurança global.
Você pode não precisar criar um sistema isolado da internet (air-gapped), mas garantir que suas aplicações web rodem em servidores com controle de acesso rigoroso, criptografia de ponta a ponta e firewalls bem configurados é inegociável.
Se você está construindo aplicações que lidam com dados sensíveis e precisa de ambientes isolados e seguros para rodar seus bancos de dados (como PostgreSQL ou MySQL), a escolha do servidor é o seu primeiro mecanismo de defesa. Confira o nosso guia técnico com as As 5 Melhores Hospedagens VPS Baratas para Aplicações Web em 2026 e descubra como blindar suas aplicações desde o hardware.
Thalisson
Criador de Conteúdo & PesquisadorProfissional de TI & Entusiasta de Tecnologia
Atua diariamente com tecnologia há mais de 4 anos, lidando na prática com rotinas de hardware, sistemas e desenvolvimento de software. Todas as análises e guias são baseados em pesquisas aprofundadas em fontes confiáveis e testes no mundo real.